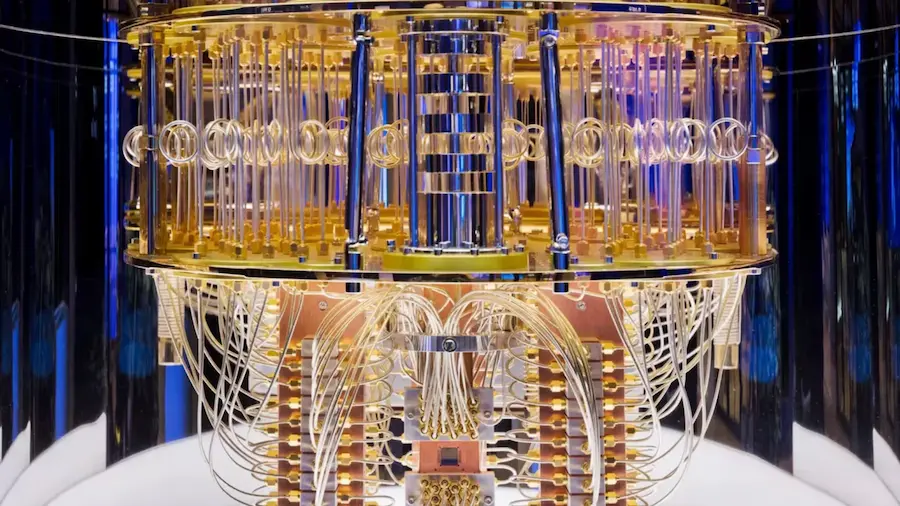

تصور کنید رایانهای بتواند یکی از مهمترین قفلهای دیجیتال اینترنت را در کمتر از چهار روز باز کند؛ قفلی که از اطلاعات بانکی، ارتباطات آنلاین و امضای دیجیتال محافظت میکند. این سناریو دیگر صرفاً یک فرض علمی دور از ذهن نیست؛ پژوهشی تازه نشان میدهد یک رایانه کوانتومی با معماری خاص و حدود ۲۲ هزار کیوبیت میتواند از نظر نظری رمزنگاری RSA-2048 را در حدود ۳٫۱۴ روز بشکند.
این نتیجه در نگاه اول نگرانکننده به نظر میرسد، اما یک نکته اساسی دارد: پژوهشگران چنین رایانهای را نساختهاند و محاسبه آنها بر مجموعهای از فرضهای فنی بسیار دشوار استوار است. اهمیت این تحقیق بیشتر از آنکه نشاندهنده پایان امنیت اینترنت باشد، به کاهش چشمگیر منابع محاسباتی موردنیاز برای حمله کوانتومی مربوط میشود.
رمزنگاری RSA چیست و چرا امنیت اینترنت به آن وابسته است؟
بخش مهمی از امنیت دیجیتال بر پایه رمزنگاری کلید عمومی بنا شده است. در این روش، برخلاف رمزنگاری متقارن که از یک کلید مشترک استفاده میکند، دو کلید ریاضیاتی مرتبط با یکدیگر وجود دارند: کلید عمومی و کلید خصوصی.
RSA یکی از شناختهشدهترین الگوریتمهای رمزنگاری کلید عمومی است. امنیت آن به دشواری تجزیه یک عدد بسیار بزرگ به عوامل اول تشکیلدهندهاش وابسته است.
برای درک سادهتر، دو عدد اول بزرگ را در نظر بگیرید. ضرب کردن آنها در یکدیگر کار نسبتاً آسانی است؛ اما اگر فقط حاصلضرب را داشته باشید، پیدا کردن دو عدد اولیه بسیار دشوارتر خواهد بود. RSA از همین تفاوت برای ایجاد یک سازوکار امنیتی استفاده میکند.
در نسخه RSA-2048، عدد موردنظر ۲۰۴۸ بیت طول دارد و در نمایش دهدهی میتواند به حدود ۶۱۷ رقم برسد. رایانههای معمولی حتی با قدرت پردازشی بسیار بالا نیز نمیتوانند چنین عددی را در زمان عملی به عوامل اول آن تجزیه کنند.
به همین دلیل، RSA-2048 سالها یکی از روشهای مهم محافظت از ارتباطات و اطلاعات دیجیتال بوده است. البته امنیت اینترنت فقط به RSA وابسته نیست و الگوریتمهای رمزنگاری دیگری نیز در بخشهای مختلف آن استفاده میشوند.
چرا رایانه کوانتومی میتواند RSA را تهدید کند؟
رایانههای معمولی اطلاعات را با بیتهایی پردازش میکنند که مقدار هرکدام صفر یا یک است. در مقابل، رایانههای کوانتومی از واحدی به نام کیوبیت استفاده میکنند که میتواند در شرایط کوانتومی ترکیبی از حالتهای صفر و یک را نمایش دهد.
این ویژگی به رایانه کوانتومی اجازه میدهد برخی مسائل ریاضیاتی خاص را با روشی متفاوت از رایانههای کلاسیک حل کند. البته این به معنای سریعتر بودن آن در همه کارها نیست؛ مزیت محاسبات کوانتومی فقط برای دسته مشخصی از مسائل مطرح میشود.
یکی از مهمترین الگوریتمهای این حوزه، الگوریتم شور (Shor’s Algorithm) است که در سال ۱۹۹۴ توسط پیتر شور معرفی شد. این الگوریتم میتواند مسئله تجزیه اعداد بزرگ و برخی مسائل ریاضیاتی دیگر را روی یک رایانه کوانتومی مناسب بهمراتب سریعتر از روشهای کلاسیک حل کند.
از آنجا که امنیت RSA به دشواری تجزیه اعداد بزرگ وابسته است، اجرای عملی الگوریتم شور روی یک رایانه کوانتومی بزرگ و مقاوم در برابر خطا میتواند این سازوکار امنیتی را در معرض خطر قرار دهد.
پژوهش جدید چگونه شکستن RSA-2048 در ۳٫۱۴ روز را ممکن میداند؟
پژوهشگران شرکت کوانتومی Alice & Bob در مطالعهای با عنوان «Shor’s algorithm compiled on cat qubits» منابع موردنیاز برای اجرای الگوریتم شور روی معماری خاصی از رایانههای کوانتومی را محاسبه کردهاند.
نتیجه اصلی این برآورد نشان میدهد برای تجزیه یک عدد RSA-2048 به حدود ۲۲ هزار و ۵۹۳ کیوبیت گربهای و ۳٫۱۴ روز زمان پردازش نیاز است.
این رقم در مقایسه با برخی برآوردهای قبلی بسیار کمتر است. برای نمونه، پژوهشی در سال ۲۰۲۵ تعداد کیوبیتهای موردنیاز را به کمتر از یک میلیون کاهش داده بود؛ درحالیکه برآورد جدید Alice & Bob به حدود ۲۳ هزار کیوبیت میرسد.
تفاوت اصلی به معماری سختافزاری، روش اصلاح خطا و نحوه اجرای عملیات محاسباتی مربوط میشود. پژوهشگران بهجای ارائه یک تخمین کلی از تعداد کیوبیتها، بخشهای مهم الگوریتم را تا سطح عملیات فیزیکی و زمانبندی آنها بررسی کردهاند.
بااینحال، عدد ۳٫۱۴ روز را نباید بهعنوان زمان قطعی شکستن رمزنگاری در یک رایانه کوانتومی واقعی در نظر گرفت. این زمان حاصل یک مدل محاسباتی با فرضهای مشخص است، نه نتیجه آزمایش روی دستگاهی آماده و عملیاتی.
کیوبیت گربهای چیست و چه تفاوتی با کیوبیت معمولی دارد؟
یکی از دلایل کاهش تعداد کیوبیتهای موردنیاز در این پژوهش، استفاده از نوعی کیوبیت به نام Cat Qubit یا کیوبیت گربهای است.
نام این فناوری از آزمایش فکری معروف گربه شرودینگر گرفته شده است. در این معماری، اطلاعات کوانتومی در حالتهای برهمنهی یک نوسانگر الکترومغناطیسی ذخیره میشود؛ برای مثال، در یک محفظه کوچک ابررسانا که میتواند حالتهای نوری یا فوتونی را در خود نگه دارد.
مزیت مهم کیوبیت گربهای، امکان کاهش طبیعی یکی از انواع خطاهای کوانتومی به نام خطای وارونگی بیت یا Bit-Flip است. این خطا زمانی رخ میدهد که حالت صفر و یک کیوبیت بهدلیل اختلالات محیطی جابهجا شود.
در معماری پیشنهادی Alice & Bob، این نوع خطا تا حد زیادی در سطح سختافزار سرکوب میشود. در نتیجه، سیستم میتواند برای اصلاح خطاها منابع کمتری مصرف کند و تعداد کیوبیتهای فیزیکی موردنیاز برای اجرای الگوریتم شور کاهش یابد.
البته کیوبیتهای گربهای تمام مشکلات را حل نمیکنند. نوع دیگری از خطا به نام Phase-Flip همچنان وجود دارد و باید با روشهای اصلاح خطای کوانتومی کنترل شود. بنابراین، کاهش تعداد کیوبیتها به معنی حذف نیاز به سامانههای پیچیده اصلاح خطا نیست.
چرا عدد ۲۲ هزار کیوبیت هنوز یک چالش بزرگ است؟
مهمترین محدودیت پژوهش جدید در فرضهای مربوط به پایداری کیوبیتها دیده میشود.
برآورد اصلی ۳٫۱۴ روزه فرض میکند در طول محاسبه، خطای Bit-Flip رخ ندهد. این شرط معادل آن است که زمان متوسط وقوع چنین خطایی برای کیوبیتها حدود ۱۰۰ سال باشد؛ سطحی از پایداری که با سختافزار فعلی فاصله زیادی دارد.
پژوهشگران برای بررسی شرایط واقعبینانهتر، سناریوی دیگری نیز ارائه کردهاند. اگر زمان متوسط وقوع خطای Bit-Flip به حدود یک ساعت کاهش پیدا کند، تعداد کیوبیتهای موردنیاز برای شکستن RSA-2048 به حدود ۴۵ هزار عدد افزایش مییابد.
این تفاوت نشان میدهد عدد ۲۲ هزار و ۵۹۳ کیوبیت بهتنهایی تصویر کاملی از دشواری ساخت چنین دستگاهی ارائه نمیکند. پایداری کیوبیتها، سرعت عملیات، ارتباط میان آنها و توانایی اصلاح خطا در طول محاسبه همگی اهمیت دارند.
نکته دیگر اینکه شرکت Alice & Bob پیشتر در آزمایشهای خود به میانگین زمان حدود ۴۴ دقیقه برای وقوع خطای Bit-Flip در یک کیوبیت گربهای دست یافته بود. این نتیجه پیشرفت مهمی محسوب میشود، اما اندازهگیری پایداری یک کیوبیت بهتنهایی به معنای توانایی اجرای یک محاسبه بزرگ و مقاوم در برابر خطا نیست.
آیا رمزنگاری اینترنت بهزودی شکسته میشود؟
خیر؛ دستکم این پژوهش بهتنهایی چنین نتیجهای را ثابت نمیکند.
برای شکستن RSA-2048 به رایانهای کوانتومی نیاز است که بتواند تعداد زیادی کیوبیت را با پایداری بالا کنترل کند، عملیات پیچیده را بدون انباشته شدن خطا انجام دهد و در طول چند روز محاسبه را بهدرستی ادامه دهد.
در حال حاضر، ساخت چنین سامانهای همچنان با چالشهای مهندسی جدی روبهرو است. تعداد کیوبیتها تنها یکی از معیارهای قدرت یک رایانه کوانتومی محسوب میشود و کیفیت آنها، نرخ خطا و قابلیت اجرای عملیات منطقی نیز اهمیت دارند.
از طرف دیگر، RSA تنها روش محافظت از اطلاعات در اینترنت نیست. الگوریتمهای رمزنگاری متقارن مانند AES نیز در بخشهای مختلف امنیت دیجیتال استفاده میشوند و تهدید کوانتومی برای آنها شکل متفاوتی دارد. برای مثال، الگوریتم گروور میتواند جستوجوی کلیدهای رمزنگاری متقارن را از نظر نظری سریعتر کند، اما این موضوع به معنای شکستن فوری همه رمزهای AES نیست.
بنابراین، پژوهش جدید بیشتر هشداری درباره مسیر پیشرفت رایانش کوانتومی است تا اعلام یک تهدید فوری برای حسابهای بانکی، پیامرسانها یا اطلاعات شخصی کاربران.
رمزنگاری پساکوانتومی چیست و چگونه از اطلاعات محافظت میکند؟
با افزایش توان رایانههای کوانتومی، پژوهشگران و سازمانهای استانداردسازی از سالها قبل روی روشهایی کار کردهاند که در برابر حملات کوانتومی مقاوم باشند. این حوزه با نام رمزنگاری پساکوانتومی (Post-Quantum Cryptography) شناخته میشود.
هدف این فناوری، طراحی الگوریتمهایی است که هم در برابر رایانههای معمولی و هم رایانههای کوانتومی قدرتمند امنیت خود را حفظ کنند.
مؤسسه ملی استانداردها و فناوری آمریکا (NIST) در سال ۲۰۲۴ نخستین مجموعه استانداردهای نهایی رمزنگاری پساکوانتومی خود را منتشر کرد. از جمله این استانداردها میتوان به موارد زیر اشاره کرد:
- ML-KEM: روشی برای تبادل امن کلید که پیشتر با نام CRYSTALS-Kyber شناخته میشد.
- ML-DSA: الگوریتمی برای امضای دیجیتال که از CRYSTALS-Dilithium توسعه یافته است.
- SLH-DSA: الگوریتم امضای دیجیتال مبتنی بر توابع درهمسازی که با نام SPHINCS+ شناخته میشد.
این استانداردها برای جایگزینی یا تکمیل روشهای رمزنگاری آسیبپذیر در برابر رایانههای کوانتومی طراحی شدهاند. مهاجرت به آنها نیز فرایندی تدریجی است و به بهروزرسانی نرمافزارها، زیرساختهای ارتباطی و سامانههای امنیتی سازمانها نیاز دارد.
جمعبندی؛ تهدید کوانتومی جدی است، اما هنوز به مرحله عملی نرسیده است
پژوهش Alice & Bob نشان میدهد با تغییر معماری کیوبیتها و بهینهسازی الگوریتمهای کوانتومی، منابع نظری موردنیاز برای شکستن RSA-2048 میتواند بسیار کمتر از برآوردهای گذشته باشد. رسیدن به عدد ۲۲ هزار و ۵۹۳ کیوبیت و زمان ۳٫۱۴ روز، پیشرفت قابل توجهی در محاسبات نظری این حوزه محسوب میشود.
بااینحال، این نتیجه به معنای ساخته شدن رایانهای با چنین توانایی نیست. فرضهای مربوط به پایداری کیوبیتها و اصلاح خطا هنوز چالشهای مهمی هستند که باید در سختافزار واقعی برطرف شوند.
اهمیت اصلی این پژوهش در این است که نشان میدهد آمادهسازی زیرساختهای دیجیتال برای دوران پساکوانتومی نباید به آیندهای نامشخص موکول شود. امنیت اینترنت قرار نیست یکشبه از بین برود، اما توسعه روشهای رمزنگاری مقاوم در برابر حملات کوانتومی از همین حالا ضروری است.
منابع
- ScienceAlert
- شرکت Alice & Bob
- NIST