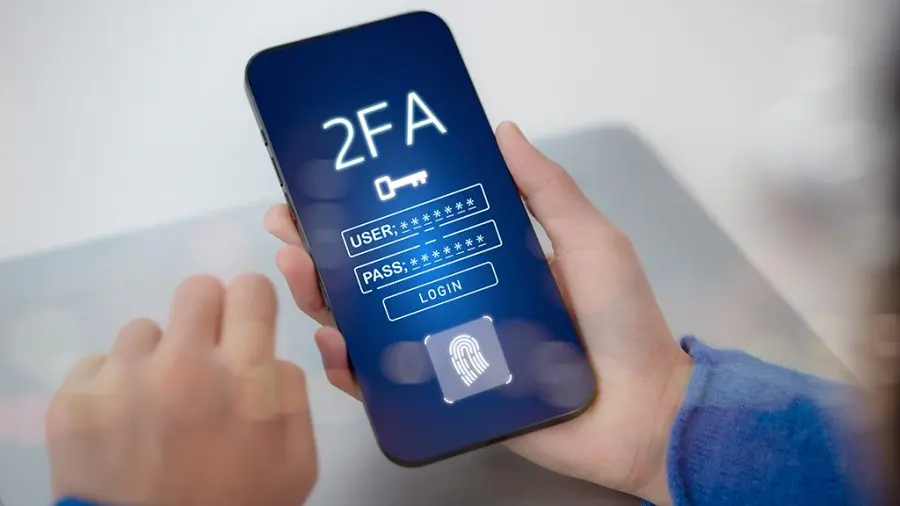

احراز هویت دومرحلهای (2FA) با افزودن یک مرحله امنیتی به فرایند ورود، احتمال دسترسی غیرمجاز به حسابهای کاربری را کاهش میدهد. یکی از رایجترین روشهای آن، ارسال کد تأیید از طریق پیامک است؛ اما این روش در برابر برخی حملات امنیتی آسیبپذیریهایی دارد که باعث شده گزینههای مطمئنتری مانند Passkey، کلید امنیتی فیزیکی و اپلیکیشنهای احراز هویت اهمیت بیشتری پیدا کنند.
اگر برای ورود به ایمیل، شبکههای اجتماعی یا حسابهای مالی خود از کد پیامکی استفاده میکنید، لازم نیست فوراً آن را غیرفعال کنید. بهتر است ابتدا با روشهای جایگزین آشنا شوید، آنها را فعال کنید و پس از اطمینان از عملکرد صحیحشان، تنظیمات امنیتی حسابها را تغییر دهید.
احراز هویت دومرحلهای پیامکی چگونه کار میکند؟
در احراز هویت دومرحلهای، کاربر علاوه بر وارد کردن رمز عبور، باید مرحله دیگری را نیز پشت سر بگذارد. در روش پیامکی، سرویس یک کد موقت به شماره تلفن ثبتشده ارسال میکند و کاربر با وارد کردن آن، هویت خود را تأیید میکند.
این روش از ورود صرفاً با رمز عبور امنتر است؛ زیرا مهاجم برای دسترسی به حساب، معمولاً به کد تأیید نیز نیاز دارد. بااینحال، امنیت این روش به عواملی مانند محافظت از شماره تلفن، امنیت شبکه مخابراتی و توانایی کاربر در تشخیص پیامهای جعلی وابسته است.
چرا احراز هویت پیامکی آسیبپذیر است؟
۱. خطر تعویض غیرمجاز سیمکارت
در حملهای موسوم به SIM Swapping، مهاجم با فریب اپراتور تلفن همراه یا سوءاستفاده از فرایندهای احراز هویت آن، تلاش میکند شماره تلفن قربانی را روی سیمکارت دیگری فعال کند. اگر این حمله موفق شود، ممکن است پیامکهای حاوی کد ورود به دست مهاجم برسند.
در چنین شرایطی، حتی اگر رمز عبور حساب شما فاش نشده باشد، مهاجم میتواند برای ورود به حسابهایی که از پیامک بهعنوان عامل دوم استفاده میکنند، اقدام کند.
۲. فریب کاربر با صفحات ورود جعلی
مجرمان سایبری ممکن است صفحهای جعلی شبیه صفحه ورود یک سرویس معتبر بسازند و کاربر را به وارد کردن نام کاربری، رمز عبور و کد پیامکی ترغیب کنند.
کدهای یکبارمصرف پیامکی معمولاً در برابر فیشینگ لحظهای مقاوم نیستند. در این نوع حمله، مهاجم اطلاعات واردشده را بلافاصله به سرویس اصلی منتقل میکند و ممکن است پیش از منقضی شدن کد، وارد حساب شود.
۳. وابستگی به شبکه تلفن همراه
برای دریافت کد پیامکی به دسترسی به شماره تلفن و عملکرد صحیح شبکه مخابراتی نیاز دارید. در سفر، هنگام تعویض سیمکارت یا در مناطقی با پوشش ضعیف، ممکن است دریافت کد با تأخیر مواجه شود یا اصلاً امکانپذیر نباشد.
۴. خطر افشای کد تأیید
اگر مهاجم بتواند کاربر را متقاعد کند که کد پیامکی را برای او ارسال کند، ممکن است از همان کد برای ورود به حساب استفاده کند. به همین دلیل، کدهای تأیید را نباید در اختیار افراد دیگر قرار دهید؛ حتی اگر خود را پشتیبان فنی یا نماینده یک سرویس معرفی کنند.
بهترین جایگزینهای احراز هویت پیامکی کداماند؟
همه روشهای احراز هویت امنیت یکسانی ندارند. انتخاب مناسب به نوع حساب، امکانات سرویس و شرایط استفاده شما بستگی دارد.
| روش احراز هویت | سطح مقاومت در برابر حملات | مزیت اصلی | محدودیت |
|---|---|---|---|
| Passkey | بسیار بالا در برابر فیشینگ | ورود بدون رمز عبور و اتصال به دامنه معتبر | پشتیبانی همه سرویسها یکسان نیست |
| کلید امنیتی فیزیکی | بسیار بالا در برابر فیشینگ | تأیید هویت با یک ابزار فیزیکی | نیازمند تهیه و نگهداری کلید |
| اپلیکیشن احراز هویت | بهتر از پیامک در برابر تعویض سیمکارت | تولید کد بدون نیاز به شبکه موبایل | کدها همچنان ممکن است در حملات فیشینگ لحظهای سرقت شوند |
| اعلان تأیید ورود | وابسته به سرویس و شیوه پیادهسازی | تأیید سریع ورود از دستگاه مورداعتماد | امکان فریب کاربر با درخواستهای جعلی یا تکراری |
| پیامک | پایینتر از گزینههای مقاوم در برابر فیشینگ | ساده و در دسترس | آسیبپذیری در برابر تعویض سیمکارت و فیشینگ |
Passkey؛ گزینهای مناسب برای ورود امنتر
Passkey یا کلید عبور، روشی برای ورود به حساب است که بهجای رمز عبور سنتی از سازوکارهای رمزنگاری استفاده میکند. تأیید هویت معمولاً با اثر انگشت، تشخیص چهره یا قفل صفحه دستگاه انجام میشود.
مزیت مهم Passkey این است که اطلاعات احراز هویت به دامنه سرویس وابسته است؛ بنابراین در برابر بسیاری از صفحات جعلی ورود مقاومت بیشتری دارد. البته امکان استفاده از این قابلیت و شیوه همگامسازی یا بازیابی آن به سرویس و دستگاه شما بستگی دارد.
اگر سرویس موردنظر از Passkey پشتیبانی میکند، بهتر است آن را بهعنوان یکی از گزینههای اصلی امنیت حساب بررسی کنید.
کلید امنیتی فیزیکی؛ مناسب حسابهای حساس
کلید امنیتی فیزیکی ابزاری است که هنگام ورود به حساب، هویت کاربر را تأیید میکند. این کلید ممکن است از طریق USB، NFC یا روشهای دیگر به دستگاه متصل شود.
کلیدهای سازگار با استانداردهایی مانند FIDO2 و WebAuthn در برابر فیشینگ مقاومت بالایی دارند؛ زیرا فرایند احراز هویت به سرویس و دامنه معتبر وابسته است.
برای حسابهای کاری حساس، حسابهای مدیریتی و افرادی که با خطر بالاتری از حملات هدفمند مواجهاند، استفاده از کلید امنیتی میتواند انتخاب مناسبی باشد. نگهداری یک کلید پشتیبان در مکانی امن نیز به کاهش خطر قفل شدن حساب کمک میکند.
اپلیکیشن احراز هویت؛ جایگزینی کاربردی برای پیامک
اپلیکیشنهای احراز هویت کدهای موقت ورود را روی گوشی تولید میکنند. این کدها معمولاً به اتصال اینترنت یا دریافت پیامک وابسته نیستند و در نتیجه، خطر ناشی از تعویض غیرمجاز سیمکارت را کاهش میدهند.
بااینحال، این روش بهاندازه Passkey یا کلید امنیتی در برابر فیشینگ مقاوم نیست. اگر کد را در یک صفحه جعلی وارد کنید، مهاجم ممکن است بتواند پیش از انقضای آن از کد استفاده کند.
اگر سرویس از Passkey یا کلید امنیتی پشتیبانی نمیکند، اپلیکیشن احراز هویت معمولاً جایگزین مناسبی برای پیامک است.
چگونه احراز هویت پیامکی را با روش امنتر جایگزین کنیم؟
برای تغییر روش ورود، مراحل زیر را بهترتیب انجام دهید. نام گزینهها ممکن است در سرویسهای مختلف متفاوت باشد.
۱. حسابهای مهم را مشخص کنید. ابتدا ایمیل اصلی، حسابهای مالی، حسابهای کاری و شبکههای اجتماعی مهم را بررسی کنید. ایمیل اصلی اولویت بالایی دارد؛ زیرا ممکن است برای بازیابی رمز عبور سایر حسابها استفاده شود.
۲. تنظیمات امنیتی حساب را باز کنید. وارد وبسایت یا اپلیکیشن رسمی سرویس شوید و بخش Security، Account Security یا Two-step verification را پیدا کنید.
۳. روش جایگزین را انتخاب کنید. اگر Passkey یا کلید امنیتی پشتیبانی میشود، ابتدا این گزینهها را بررسی کنید. در غیر این صورت، اپلیکیشن احراز هویت میتواند انتخاب مناسبی باشد.
۴. روش جدید را فعال کنید. مراحل ثبت و تأیید را کامل کنید. اگر از اپلیکیشن احراز هویت استفاده میکنید، کد نمایشدادهشده در اپلیکیشن را در سرویس وارد کنید تا اتصال تأیید شود.
۵. کدهای بازیابی را ذخیره کنید. اگر سرویس کدهای بازیابی ارائه میدهد، آنها را در محلی امن نگه دارید. این کدها میتوانند در صورت گم شدن گوشی یا از دسترس خارج شدن روش اصلی، به بازیابی حساب کمک کنند.
۶. روش جدید را آزمایش کنید. پیش از حذف روش پیامکی، مطمئن شوید میتوانید با روش تازه وارد حساب شوید و مراحل تأیید هویت بهدرستی کار میکنند.
۷. امکان بازیابی حساب را بررسی کنید. مطمئن شوید در صورت تعویض یا گم شدن گوشی، راهی برای بازگرداندن دسترسی دارید. اگر امکانپذیر است، یک روش پشتیبان امن نیز تنظیم کنید.
۸. پیامک را در صورت امکان غیرفعال کنید. پس از آزمایش روش جدید، اگر سرویس اجازه میدهد و دیگر به پیامک نیاز ندارید، آن را از روشهای احراز هویت حذف کنید. همچنین بررسی کنید که شماره تلفن همچنان بهعنوان مسیر بازیابی آسیبپذیر باقی نمانده باشد.
چکلیست سریع؛ جایگزینی پیامک با احراز هویت امنتر
برای اجرای سریعتر این تغییرات، موارد زیر را بهترتیب بررسی کنید:
- حسابهای مهم، بهویژه ایمیل اصلی و حسابهای مالی را مشخص کنید.
- وارد بخش امنیت حساب در وبسایت یا اپلیکیشن رسمی شوید.
- در صورت پشتیبانی، Passkey یا کلید امنیتی فیزیکی را بررسی کنید.
- اگر این گزینهها در دسترس نیستند، یک اپلیکیشن احراز هویت راهاندازی کنید.
- روش جدید را فعال و عملکرد آن را آزمایش کنید.
- کدهای بازیابی را در محلی امن و جدا از گوشی نگه دارید.
- مطمئن شوید در صورت گم شدن گوشی یا تعویض دستگاه، راهی برای بازیابی حساب دارید.
- پس از اطمینان از عملکرد روش جدید، پیامک را در صورت امکان غیرفعال کنید.
- تنظیمات بازیابی حساب و شماره تلفنهای ثبتشده را بازبینی کنید.
نکته امنیتی: اگر سرویسی فقط از پیامک پشتیبانی میکند، احراز هویت دومرحلهای را صرفاً برای حذف پیامک غیرفعال نکنید. در این شرایط، استفاده از پیامک همچنان بهتر از اتکا به رمز عبور بهتنهایی است. تا زمانی که روش جایگزین مناسبی در دسترس قرار بگیرد، از رمز عبور قوی و منحصربهفرد استفاده کنید و کدهای تأیید را در اختیار دیگران قرار ندهید.
جمعبندی؛ کدام روش را انتخاب کنیم؟
احراز هویت دومرحلهای پیامکی همچنان میتواند امنیت حساب را نسبت به ورود صرفاً با رمز عبور افزایش دهد؛ اما در برابر خطرهایی مانند تعویض سیمکارت و فیشینگ محدودیتهایی دارد.
اگر بهدنبال گزینهای امنتر هستید، Passkey و کلیدهای امنیتی سازگار با استانداردهای FIDO انتخابهای مناسبی هستند. اپلیکیشن احراز هویت نیز برای سرویسهایی که از روشهای مقاوم در برابر فیشینگ پشتیبانی نمیکنند، جایگزینی کاربردی محسوب میشود.
مهمتر از انتخاب یک روش خاص، این است که امنیت حسابهای مهم خود را بازبینی کنید، روش جایگزین را پیش از غیرفعال کردن پیامک آزمایش کنید و برای بازیابی حساب نیز برنامه داشته باشید.